Sicurezza wireless WPA3, OWE e WPA Enterprise
I router Keenetic supportano gli algoritmi di sicurezza WPA3-PSK, OWE e WPA2/WPA3-Enterprise per le reti Wi-Fi.
WPA3-PSK (Wi-Fi Protected Access, sviluppato dalla Wi-Fi Alliance e annunciato nel 2018) è un algoritmo di sicurezza che fornisce protezione dei dati nelle reti Wi-Fi. Appartiene alla modalità WPA3-Personal, inclusa nella terza versione del set di protocolli WPA3. Il nuovo protocollo sostituisce WPA2, introdotto nel 2004. L'idea principale dell'implementazione del nuovo protocollo WPA3 è quella di eliminare i difetti concettuali del protocollo WPA2, in particolare per proteggere da alcuni tipi di attacco (Key Reinstallation Attacks, KRACK). Il protocollo WPA3 ha un livello di sicurezza superiore a WPA2.
WPA3 consente due modalità di funzionamento: WPA3-Personal e WPA3-Enterprise.
WPA3-Personal (WPA3-PSK) offre una crittografia dei dati a 128-bit.
OWE (Opportunistic Wireless Encryption) è un metodo di crittografia per migliorare la sicurezza e la privacy degli utenti che si connettono a reti Wi-Fi aperte (pubbliche(public)).
Per maggiori informazioni sui meccanismi di sicurezza WPA3 e OWE, consultare i seguenti link: WPA3, SAE, OWE.
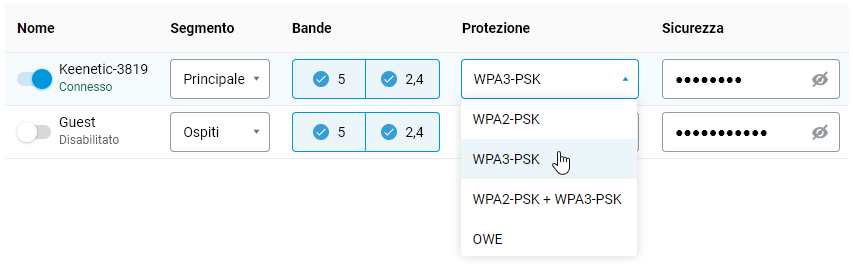
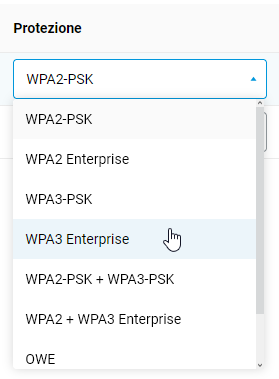
Le impostazioni WPA3-PSK e OWE possono essere configurate nell'interfaccia web all'interno della sezione Wi-Fi del menù RETE LOCALE, nel campo Protezione. Per esempio:
Importante
Per utilizzare i nuovi meccanismi di protezione della rete WPA3-PSK e OWE, il dispositivo connesso deve supportare questi algoritmi nel driver del suo modulo radio.
Quando si utilizza il tipo di crittografia mista WPA2+WPA3 con alcuni dispositivi mobili, si potrebbe riscontrare un degrado della velocità. Per maggiori informazioni, si prega di fare riferimento all'articolo What can cause speed degradation in mixed mode 'WPA2 + WPA3'?
È consigliabile attivare la modalità mista WPA2+WPA3 solo se si è sicuri che tutti i dispositivi della rete domestica funzioneranno correttamente in questa modalità.
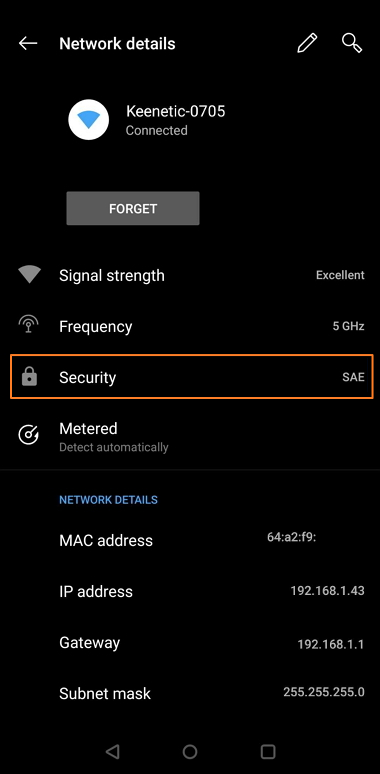
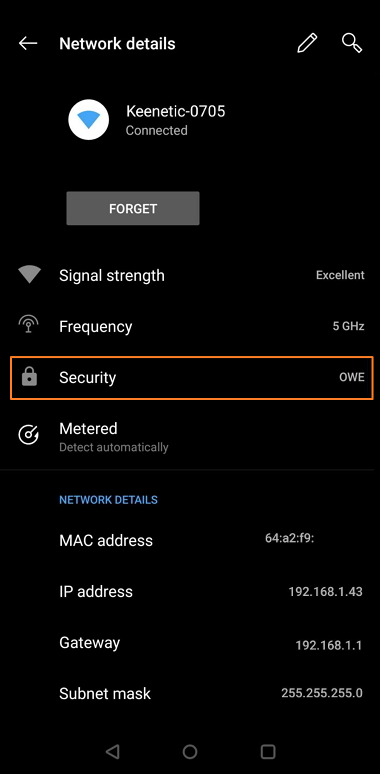
Di seguito sono riportati esempi di connessioni che utilizzano WPA3 e OWE.
Protezione della rete WPA3-PSK (SAE):
Protezione della rete aperta OWE:
Per utilizzare i protocolli WPA2/WPA3 Enterprise è necessario installare il componente di sistema WPA Enterprise. È possibile farlo nella pagina Impostazioni di sistema nella scheda KeeneticOS & aggiornamenti facendo click su Opzioni dei componenti
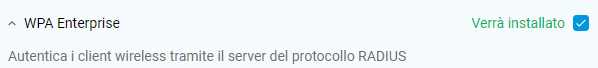
Successivamente, sarà possibile configurare i protocolli WPA Enterprise nelle impostazioni Wi-Fi.
Nota
WPA3 fornisce due modalità di funzionamento: WPA3-Personal e WPA3-Enterprise.
WPA3-Personal. La modifica più importante nel protocollo WPA3 è l'utilizzo di un nuovo metodo Simultaneous Authentication of Equals (SAE), che fornisce una protezione aggiuntiva contro gli attacchi brute-force. SAE ha lo scopo di sostituire il semplice metodo di scambio PSK (Pre-Shared Key) utilizzato in WPA2. L'obiettivo di SAE è proteggere il più possibile il processo di instaurazione della connessione dagli attacchi degli hacker. SAE funziona partendo dal presupposto dell'uguaglianza dei dispositivi. Entrambe le parti possono inviare una richiesta di connessione. Quindi, iniziano a inviare le proprie informazioni di autenticazione in modo indipendente, invece di scambiare semplicemente messaggi uno alla volta, come con il metodo di scambio della chiave PSK. SAE utilizza una variante speciale per stabilire la connessione (dragonfly handshake), che utilizza la crittografia per impedire a un utente malintenzionato di indovinare la password.
In aggiunta a quanto sopra, SAE utilizza perfect forward secrecy (PFS) per un ulteriore miglioramento della sicurezza che PSK non aveva. Supponiamo che un utente malintenzionato ottenga l'accesso ai dati crittografati che un router invia e riceve da Internet. In precedenza, un utente malintenzionato poteva salvare questi dati e quindi, se la password veniva indovinata con successo, decrittografarli. Con SAE, viene impostata una nuova password di crittografia a ogni nuova connessione e, se un hacker penetra nella rete a un certo punto, può rubare la password solo dai dati inviati dopo quel punto.
Il metodo di autenticazione SAE è descritto in dettaglio nello standard IEEE 802.11-2016.
WPA3-Enterprise. Questa modalità operativa è destinata all'uso presso istituzioni che richiedono i massimi livelli di sicurezza delle informazioni e riservatezza.
OWE (Opportunistic Wireless Encryption) è un'estensione dello standard IEEE 802.11, simile a SAE. OWE protegge i dati trasmessi su una rete non protetta crittografandoli. Gli utenti non sono tenuti a compiere ulteriori passaggi o a inserire password per connettersi alla rete.
Molti attacchi che si verificano su una rete aperta sono classificati come passivi. Quando molti client si connettono a una rete, un utente malintenzionato può raccogliere una grande quantità di dati semplicemente filtrando le informazioni che passano.
OWE utilizza la crittografia opportunistica(opportunistic encryption), definita nella RFC 8110, per proteggere dalle intercettazioni passive. Impedisce inoltre gli attacchi di packet injection, in cui un utente malintenzionato tenta di interrompere la rete creando e trasmettendo speciali pacchetti di dati che sembrano parte del normale funzionamento della rete.
Avviso
Questo articolo spiega come configurare le versioni del sistema operativo 5.1 e successive. Le istruzioni per le versioni precedenti del sistema operativo sono disponibili nell'articolo Sicurezza wireless WPA3, OWE e WPA Enterprise (per OS 5.0 e versioni precedenti).