Sicurezza del sistema
A partire dalla versione KeeneticOS 5.2, l'interfaccia web del router include una pagina Sicurezza del sistema che visualizza gli eventi di sistema nel registro di sicurezza, le impostazioni per la protezione dei servizi di rete dagli attacchi brute-force e la gestione della protezione contro gli attacchi DoS.
È possibile configurare la protezione per i servizi del dispositivo contro le attività dannose nell'interfaccia web nel menu Gestione → Sicurezza del sistema alla pagina Sicurezza del sistema.
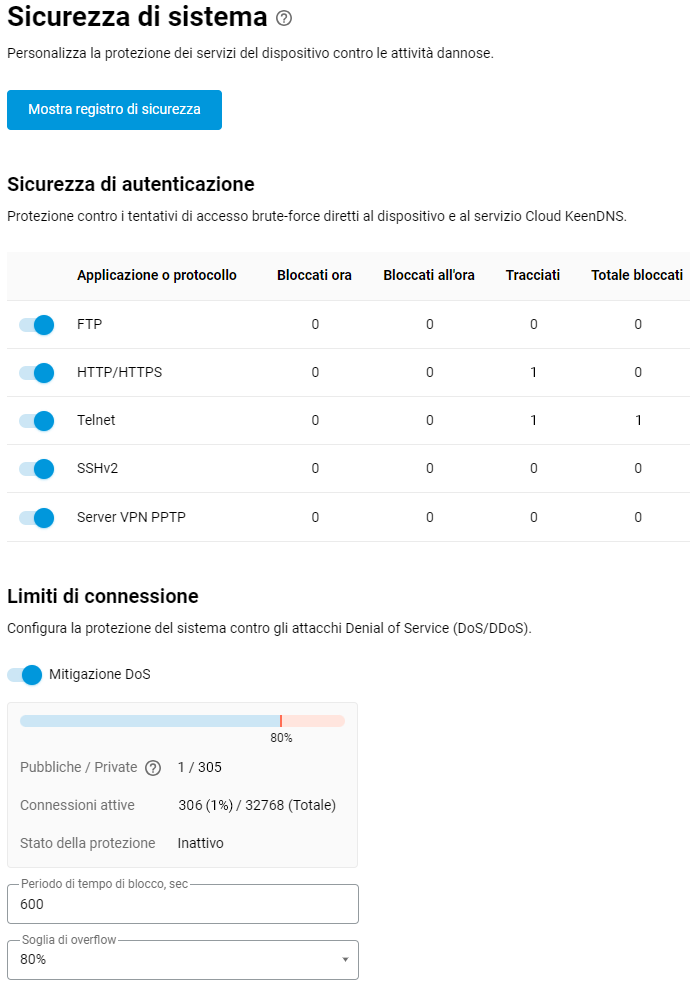
Gestione → Sicurezza del sistema
Questa pagina contiene due sezioni: Sicurezza dell'autenticazione e Limiti di connessione.
Sicurezza dell'autenticazione
In questa sezione, è possibile abilitare o disabilitare la protezione contro gli attacchi brute-force alle password sul dispositivo per le seguenti applicazioni e protocolli: FTP, HTTP/HTTPS, Telnet, SSHv2 e il server VPN PPTP. Per impostazione predefinita, questa protezione è abilitata sul router. Inoltre, viene fornita una tabella che mostra un riepilogo delle statistiche: Attualmente bloccati, Bloccati ogni ora, Tracciati, Totale bloccati.
Cliccando su una voce di applicazione o protocollo, apparirà una finestra in cui è possibile modificare i valori dei parametri Soglia tentativi falliti, Durata del blocco e Intervallo di tracciamento dei tentativi falliti.
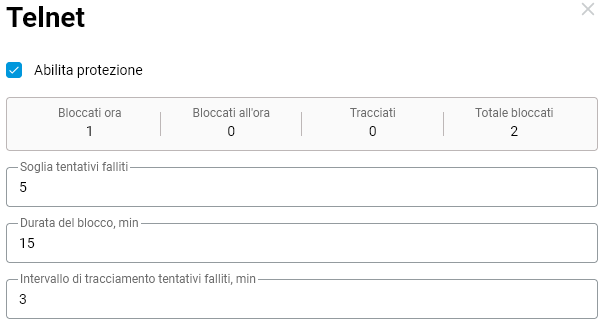
Soglia tentativi falliti — il numero di tentativi di immissione di una password errata; i valori possibili vanno da 4 a 20 tentativi (predefinito 5 tentativi);
Durata del blocco — il tempo, in minuti, per il quale l'indirizzo IP viene bloccato; i valori possibili vanno da 1 a 60 minuti (predefinito: 15 minuti);
Intervallo di tracciamento dei tentativi falliti — il periodo di tempo, in minuti, durante il quale devono verificarsi i tentativi errati prima che il contatore venga ripristinato; i valori possibili vanno da 1 a 10 minuti (predefinito: 3 minuti).
Ad esempio, con le impostazioni predefinite, avverrà quanto segue: se qualcuno inserisce le credenziali di accesso al router in modo errato 5 volte entro 3 minuti, l'indirizzo IP dal quale è stata effettuata la connessione verrà bloccato per 15 minuti.
Limiti di connessione
In questa sezione è possibile abilitare o disabilitare la protezione contro gli attacchi DoS e configurare impostazioni aggiuntive per proteggere il sistema dagli attacchi denial-of-service (DoS/DDoS). La Mitigazione DoS è abilitata per impostazione predefinita.
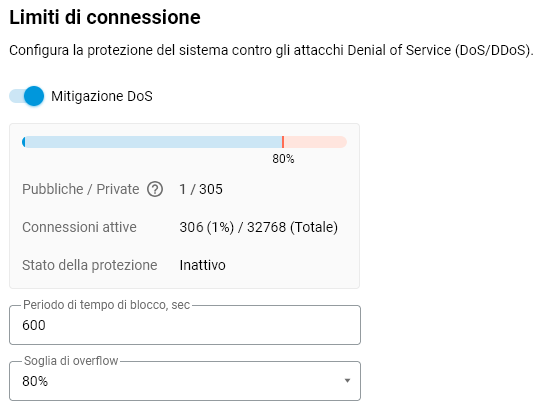
Le informazioni aggiuntive visualizzate includono lo Stato della protezione e il numero di Connessioni attive correnti, suddivise in Esterne e Interne (Esterne – connessioni stabilite dall'esterno; Interne – connessioni stabilite dall'interno della propria rete).
Si prega di notare che nella riga Stato della protezione, il valore Inattivo significa che la protezione contro gli attacchi DoS è attualmente inattiva. Lo stato sarà Attivo solo quando la protezione viene attivata, il che si verifica quando viene superata la Soglia di overflow impostata per le connessioni.
È possibile modificare manualmente i valori per i parametri Periodo di blocco e Soglia di overflow.
Periodo di blocco — la durata, in secondi, per la quale la tabella delle connessioni attive di conntrack è bloccata; i valori possibili variano da 60 a 3600 secondi (predefinito: 600 secondi);
Soglia di overflow — una percentuale del numero massimo di connessioni (basata sulla dimensione della tabella delle connessioni attive di conntrack) dalle interfacce pubbliche; i valori possibili variano dal 50 al 90 percento (predefinito 80 percento). Se la tabella delle connessioni attive supera la soglia specificata, viene attivato il meccanismo di protezione.
Importante
Le impostazioni per la configurazione della protezione contro gli attacchi DoS sono destinate a utenti esperti.
Ogni modello di dispositivo ha le proprie impostazioni predefinite, che sono determinate dalle sue prestazioni e capacità hardware. Si consiglia di utilizzare i valori specificati dal produttore. Modificare queste impostazioni con cautela, poiché una configurazione errata potrebbe causare il malfunzionamento del dispositivo.
Se i log del router contengono messaggi relativi all'overflow della tabella conntrack o all'attivazione della protezione da overflow, ciò potrebbe indicare l'attività di virus o trojan sulla rete locale o un attacco DDoS proveniente da Internet (se il router dispone di un indirizzo IP WAN pubblico).
Registro di sicurezza
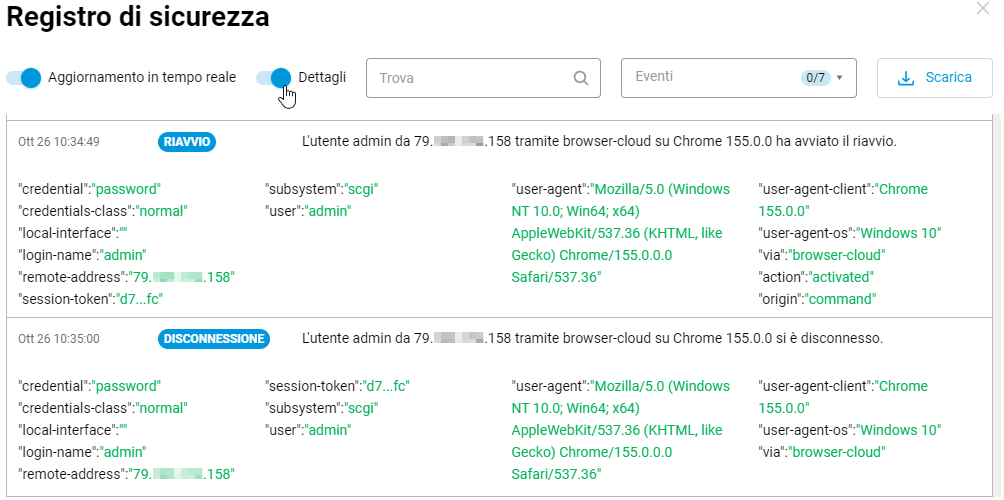
Per visualizzare i registri di sicurezza, fare clic sul pulsante Mostra registro di sicurezza. Verrà visualizzata la pagina Registro di sicurezza, che mostrerà gli eventi relativi alle azioni dell'utente sul router: Avvio, Riavvio, Spegnimento, Accesso, Disconnessione, Configurazione, Altro. Per impostazione predefinita, gli eventi nel registro vengono aggiornati in tempo reale.
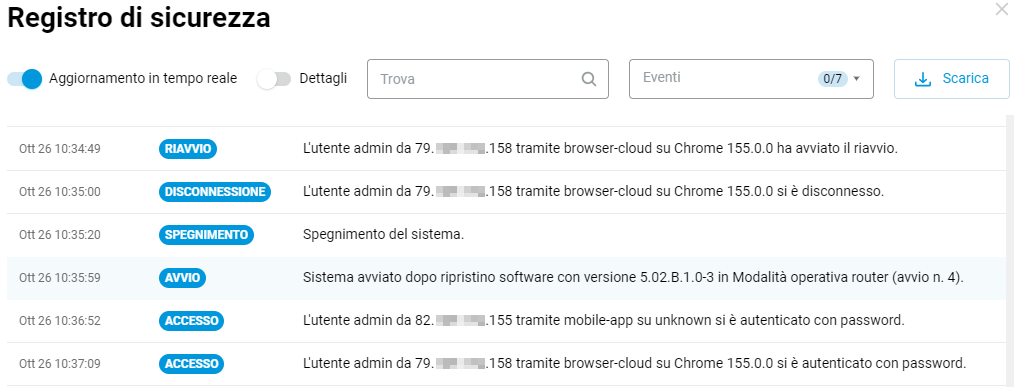
Facendo clic su una voce di evento nella pagina Registro di sicurezza, appariranno informazioni aggiuntive che descrivono le sessioni di autenticazione. Ad esempio, i parametri login-name e credential sono necessari per identificare chi richiede i dati, mentre remote-address, session-token e user‑agent aiutano a determinare chi si è connesso da quale host e a identificare attività sospette.
Se si abilita l'opzione Dettagli, verranno visualizzate informazioni aggiuntive per tutti gli eventi del registro.