KeeneticOS 5.2
Note sulla versione di KeeneticOS per Keenetic Sprinter (KN-3711) nel Canale Anteprima
Le versioni di KeeneticOS in questo canale offrono la possibilità di essere tra i primi a provare gli ultimi aggiornamenti, miglioramenti delle prestazioni e nuove funzionalità, il tutto con il minimo rischio. Viene aggiornato all'incirca ogni due settimane, con aggiornamenti importanti circa ogni due mesi. I rilasci qui sono in genere più di un mese prima del rilascio al pubblico generale nel Canale principale.
Keenetic Sprinter (KN-3711) è attualmente nel periodo di supporto Aggiornamenti Standard e riceve aggiornamenti software regolari, inclusi miglioramenti della sicurezza, nuove funzionalità, aggiornamenti del sistema operativo e correzioni di bug.
KeeneticOS 5.2 Beta 1
19/10/2026
Nuovo
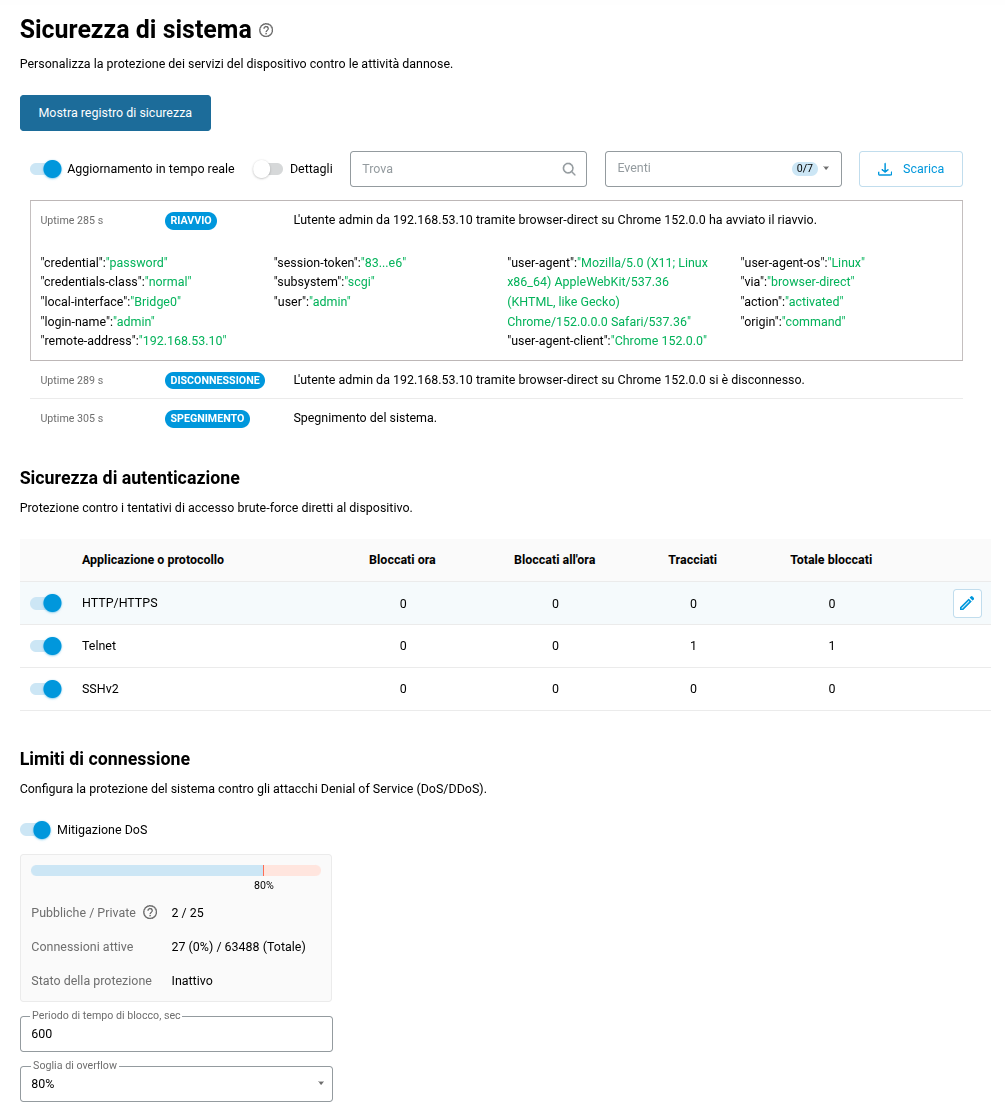
Aggiunta una pagina Sicurezza di sistema che offre la visualizzazione degli eventi di sistema in un Registro di sicurezza, impostazioni di protezione contro gli attacchi di forza bruta per i servizi di rete e controlli di mitigazione degli attacchi DoS. [NWI-5104]
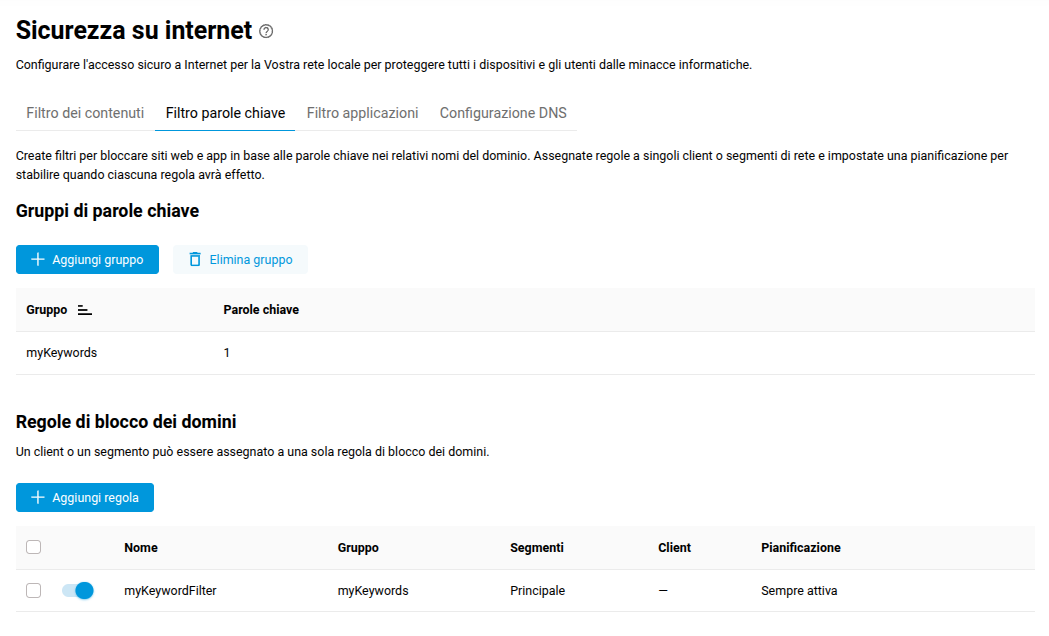
Aggiunta una scheda Filtro per parole chiave alla pagina Sicurezza su internet per abilitare il blocco del nome del dominio in base ai gruppi di parole chiave. [NWI-4963]
Implementato un comando per gestire e assegnare i profili di filtraggio delle parole chiave per i nomi del dominio, disponibile con l'installazione del componente di sistema Filtro per parole chiave del dominio. [NDM-4285]
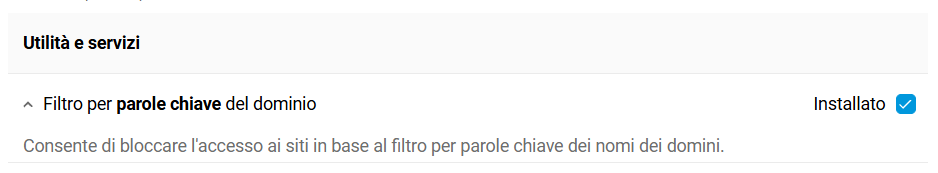
ip hotspot filter (profile {name} [description {description}] [object-group {group}] [schedule {schedule}] [enable]) | (assign (interface {interface} | host {mac}) {profile})— crea e gestisce, o assegna il profilo per parole chiave per filtrare i nomi di dominio nel traffico di rete.
Introdotto un nuovo comando CLI per assegnare le route basate su FQDN a criteri di connessione personalizzati. [NDM-4423]
ip policy {name} dns-proxy route object-group {group} (({gateway} [{interface}]) | ({gateway} [{interface}]) | {interface}) [auto] [reject] | rule— aggiunge una route basata su FQDN al criterio di connessione{name}.
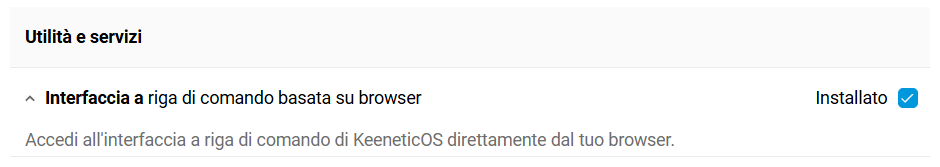
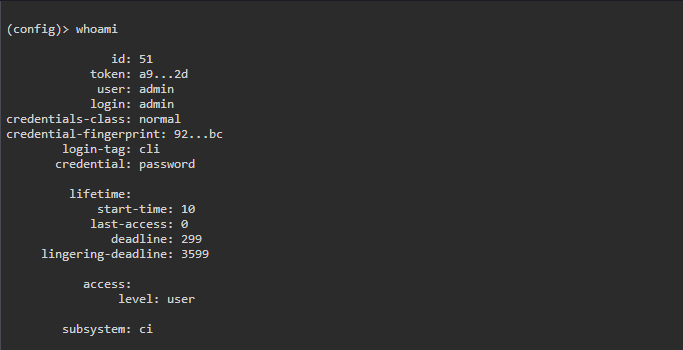
Implementata la shell di sistema a riga di comando basata sul web, accessibile dal menu a scorrimento destro dopo l'installazione del componente di sistema Interfaccia a riga di comando basata su browser. [NWI-4900]
Migliorato
Miglioramenti applicati nell'Interfaccia web.
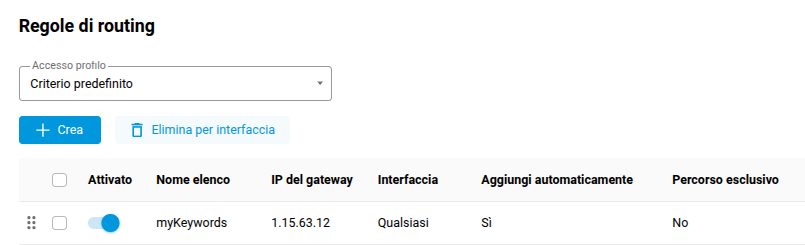
Aggiunto un selettore Policy al menu Routing, che consente la configurazione di tabelle di routing separate per ogni policy di accesso a Internet. [NWI-5088]
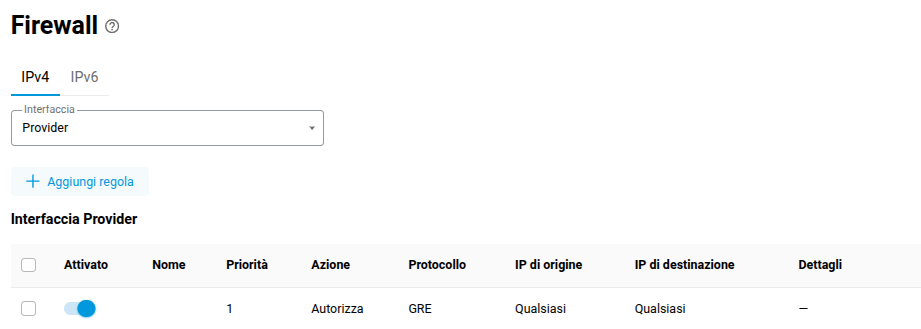
Aggiunto un selettore Interfaccia al menu Firewall per un rapido accesso alle regole per una rete specifica. [NWI-5089]
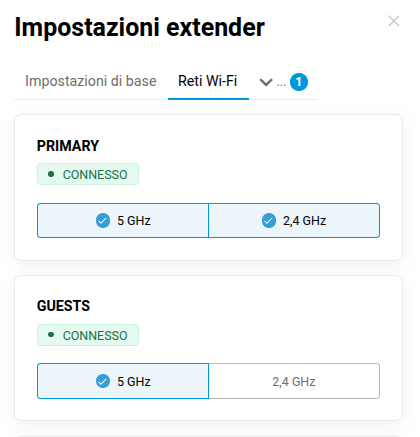
Aggiunta la scheda Reti Wi-Fi a Impostazioni extender per selezionare le bande di trasmissione per qualsiasi rete su ogni nodo del Sistema Wi-Fi. [NWI-5064]
Perfezionata la procedura di eliminazione e migliorata la retrocompatibilità durante la configurazione delle reti Wi-Fi. [NDM-4711]
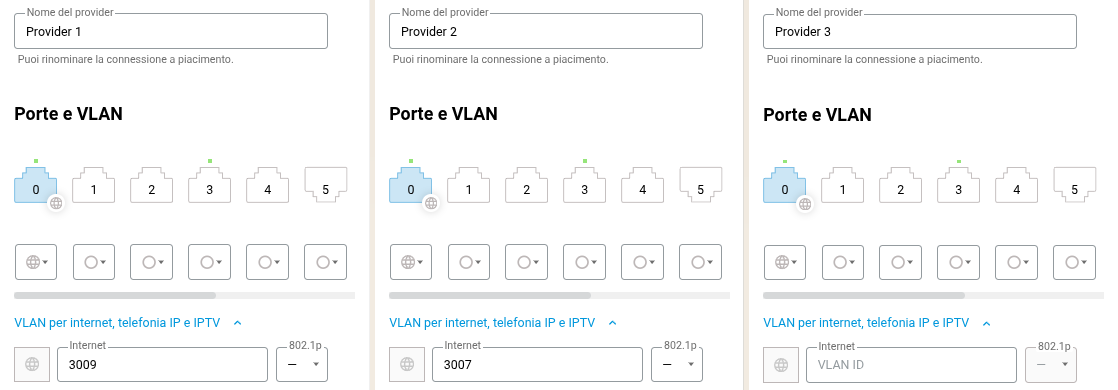
Aggiunto il supporto alla configurazione di multipli provider di accesso Internet su una singola porta Ethernet utilizzando VLAN separate attraverso l'Interfaccia web. [NWI-1279]
Aggiornata la libreria libxml2 alla versione 2.15.4, risolvendo i seguenti problemi di sicurezza: CVE-2026-86137, CVE-2026-86138, CVE-2026-86139, CVE-2026-86140, CVE-2026-86141, CVE-2026-86142, CVE-2026-86143 e CVE-2026-86144. [NDM-4676]
Abilitato il supporto del Filtro parole chiave nel classificatore di applicazioni IntelliQoS per migliorare l'efficienza di rilevamento. [NDM-4674]
Miglioramenti applicati nell'Interfaccia web.
Abilitate regole di blocco multiple per client o segmento nella pagina Filtro parole chiave. [NWI-5077]
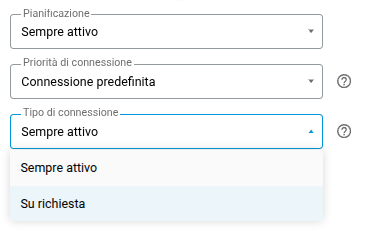
Aggiunta un'opzione per selezionare il tipo di connessione Su richiesta per le connessioni Ethernet, DSL e VPN a Internet. [NWI-5072]
Migliorata la sezione Keenetic Nome del dominio con un'opzione per modificare il nome registrato per il dispositivo. [NWI-5065]
Migliorata la visualizzazione dei testi più lunghi implementando le interruzioni di riga basate sulle sillabe. [NWI-5074]
Aggiornata la configurazione della suite di crittografia SSL/TLS e aggiunto il supporto ML-KEM per la crittografia post-quantistica. [NDM-4663]
Miglioramenti applicati nell'Interfaccia web.
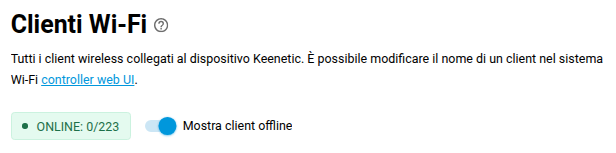
Migliorata la pagina Client sui dispositivi Extender aggiungendo un'opzione per nascondere i client offline e un suggerimento per visualizzare il conteggio dei client in base allo stato. [NWI-5051]
Aggiunto un avviso quando il conteggio dei Client registrati raggiunge il limite. [NWI-713]
Miglioramenti applicati nell'Interfaccia web.
Aggiunto il supporto per lo scambio di chiavi post-quantum con ML-KEM512, ML-KEM768 e ML-KEM1024 tramite i gruppi Diffie-Hellman 35, 36 e 37 nelle Connessioni VPN IPsec da sito a sito. [NWI-5050]
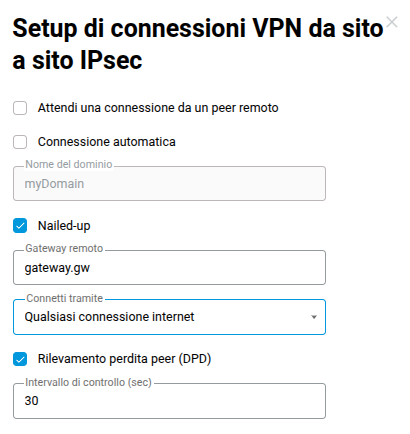
Abilitata un'opzione per specificare l'interfaccia in uscita per stabilire le Connessioni VPN da sito a sito IPSEC, garantendo la corretta selezione dell'IP di origine in ambienti multi-WAN. [NWI-5054]
Aggiornato OpenConnect alla versione 9.21, risolvendo problemi multipli e introducendo miglioramenti. [NDM-4649]
Migliorato il set di comandi per il criterio di blocco contro gli attacchi brute-force. [NDM-4655]
vpn-server lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— configura il criterio di blocco per l'applicazione Server VPN PPTP;ip [http|telnet|ssh] lockout-policy (enable | threshold {thr} | duration {dur} | observation-window {wnd})— configura il criterio di blocco per le sessioni di gestione del dispositivo;show vpn-server lockout-policy— visualizza i dettagli di blocco per l'applicazione Server VPN PPTP;show ip [http|telnet|ssh] lockout-policy
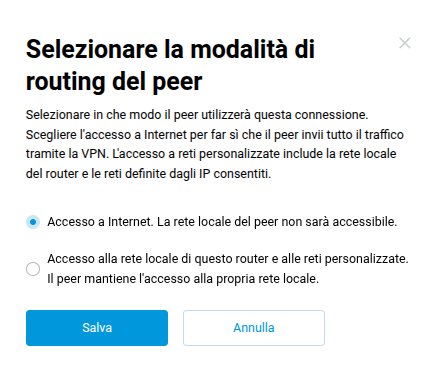
Aggiunta l'impostazione Porta di ascolto e la selezione della modalità di instradamento dei peer client all'applicazione Server VPN WireGuard. [NWI-4978]
Aggiornato il metodo di autenticazione di sistema per la suite HTTP per rafforzare la sicurezza. [NDM-4515]
Abilitato lo scambio di chiavi post-quantico per il protocollo SSH per conformarsi al moderno standard di sicurezza. [NDM-4299]
Miglioramenti applicati nell'Interfaccia web.
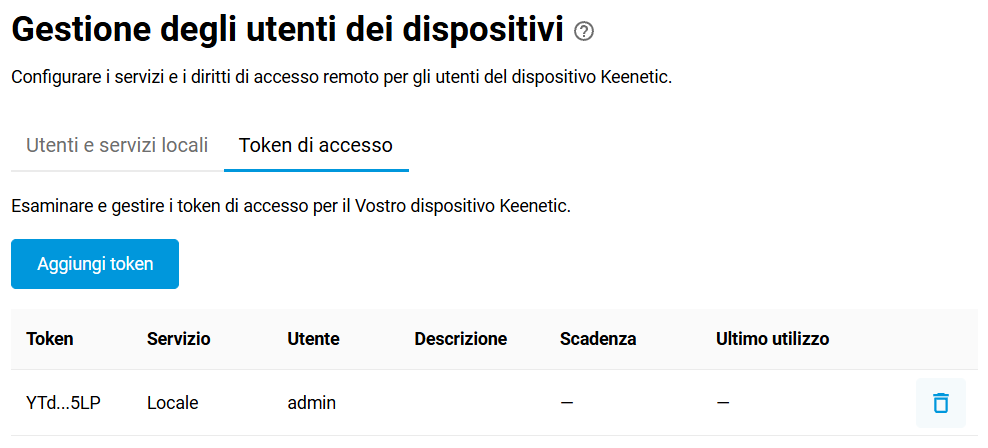
Aggiunta la visualizzazione delle informazioni sui token di accesso nella pagina Utenti e accesso. [NWI-4923]
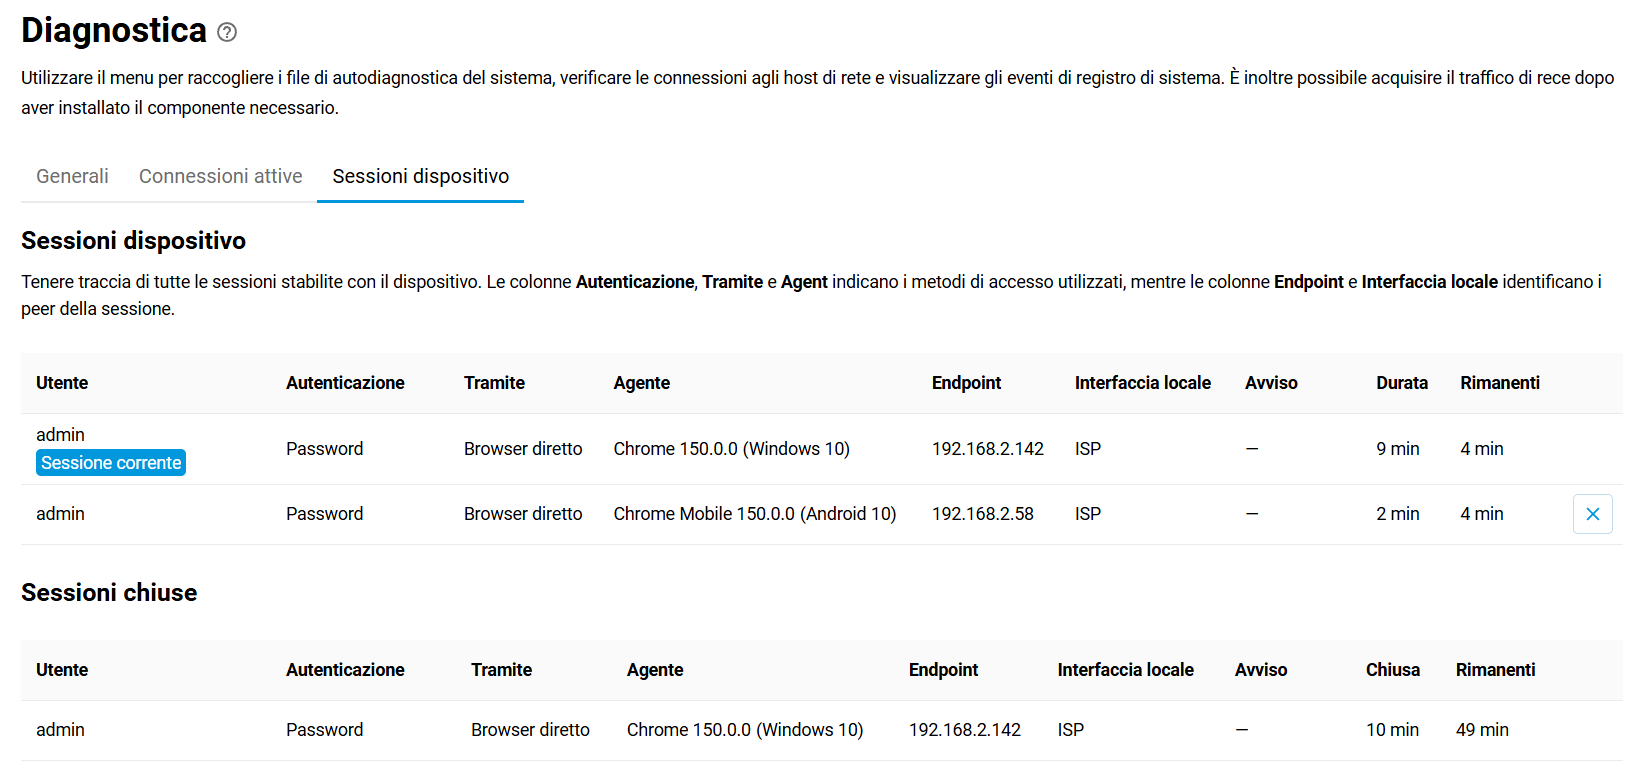
Aggiunta una scheda dedicata nella pagina Diagnostica che mostra le informazioni sulle sessioni di sistema. [NWI-4924]
Migliorato il funzionamento della pagina Controllo degli accessi wireless quando non vengono apportate modifiche all'elenco degli accessi. [SYS-1808]
Aggiunto il supporto per l'impostazione del parametro
host-uniqtramite il comando CLI per mantenere la compatibilità con configurazioni di connessione IPv6 specifiche. [NDM-4485]interface {name} pppoe host-uniq {host-uniq}— imposta il valore esadecimale (HEX) per il parametrohost-uniqsull'interfaccia PPPoE{name}.
Abilitata l'inclusione di segmenti senza un indirizzo IP sul nodo controller nel Sistema Wi-Fi. [NDM-4443]
Abilitata l'importazione di connessioni OpenVPN da un URL tramite comando CLI. [NDM-4556]
interface {name} openvpn import {url}— configura l'interfaccia OpenVPN{name}con la configurazione all'indirizzo{URL}.
Aggiunto il supporto per l'importazione di configurazioni WireGuard da un URL tramite comando CLI. [NDM-4555]
interface {name} wireguard import {url} — configura l'interfaccia WireGuard
{name}con la configurazione all'indirizzo{URL}.