KeeneticOS 5.2
Note sulla versione di KeeneticOS per Keenetic Orbiter 6 (KAP-630) nel Canale Anteprima
Le versioni di KeeneticOS in questo canale offrono la possibilità di essere tra i primi a provare gli ultimi aggiornamenti, miglioramenti delle prestazioni e nuove funzionalità, il tutto con il minimo rischio. Viene aggiornato all'incirca ogni due settimane, con aggiornamenti importanti circa ogni due mesi. I rilasci qui sono in genere più di un mese prima del rilascio al pubblico generale nel Canale principale.
Keenetic Orbiter 6 (KAP-630) è attualmente nel periodo di supporto Aggiornamenti Standard e riceve aggiornamenti software regolari, inclusi miglioramenti della sicurezza, nuove funzionalità, aggiornamenti del sistema operativo e correzioni di bug.
KeeneticOS 5.2 Beta 3
05/11/2026
Nuovo
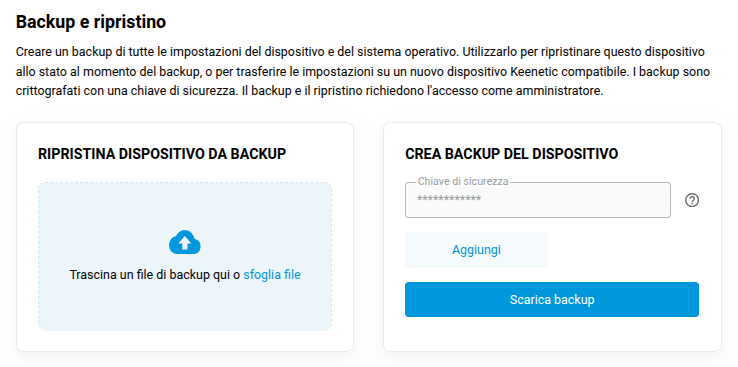
Implementate la creazione e la distribuzione del backup di sistema. [NDM-4830]
system backup password generate— generare una chiave di sicurezza per il file di backup;system backup password set {password}— impostare una chiave di sicurezza{password}da utilizzare per la creazione di un file di backup;system backup password no set— cancellare la chiave di sicurezza di backup configurata;system backup password validate {password}— verificare la robustezza di una chiave di sicurezza{password};system backup commit— confermare il backup distribuito utilizzando solo la configurazione e riavviare il dispositivo;system backup reset— reimpostare lo stato del backup e annullare la distribuzione corrente;show system backup status— visualizzare lo stato del backup attualmente distribuito;copy flash:/backup {destination}— creare un'immagine di backup contenente la configurazione del dispositivo e il sistema operativo nella{destination}specificata;copy {source} flash:/backup {password}— distribuire un'immagine di backup esistente dalla{source}specificata utilizzando la chiave di sicurezza{password}.
Aggiunta una sezione Backup e ripristino nella scheda File in Impostazioni di sistema per gestire i backup crittografati di tutte le impostazioni del dispositivo e del sistema operativo. I backup possono essere utilizzati per ripristinare il dispositivo al suo stato precedente o per trasferire le impostazioni su un altro dispositivo compatibile. [NWI-5129]
Migliorato
Risolto
KeeneticOS 5.2 Beta 2
27/10/2026
Migliorato
Risolto
KeeneticOS 5.2 Beta 1
19/10/2026
Nuovo
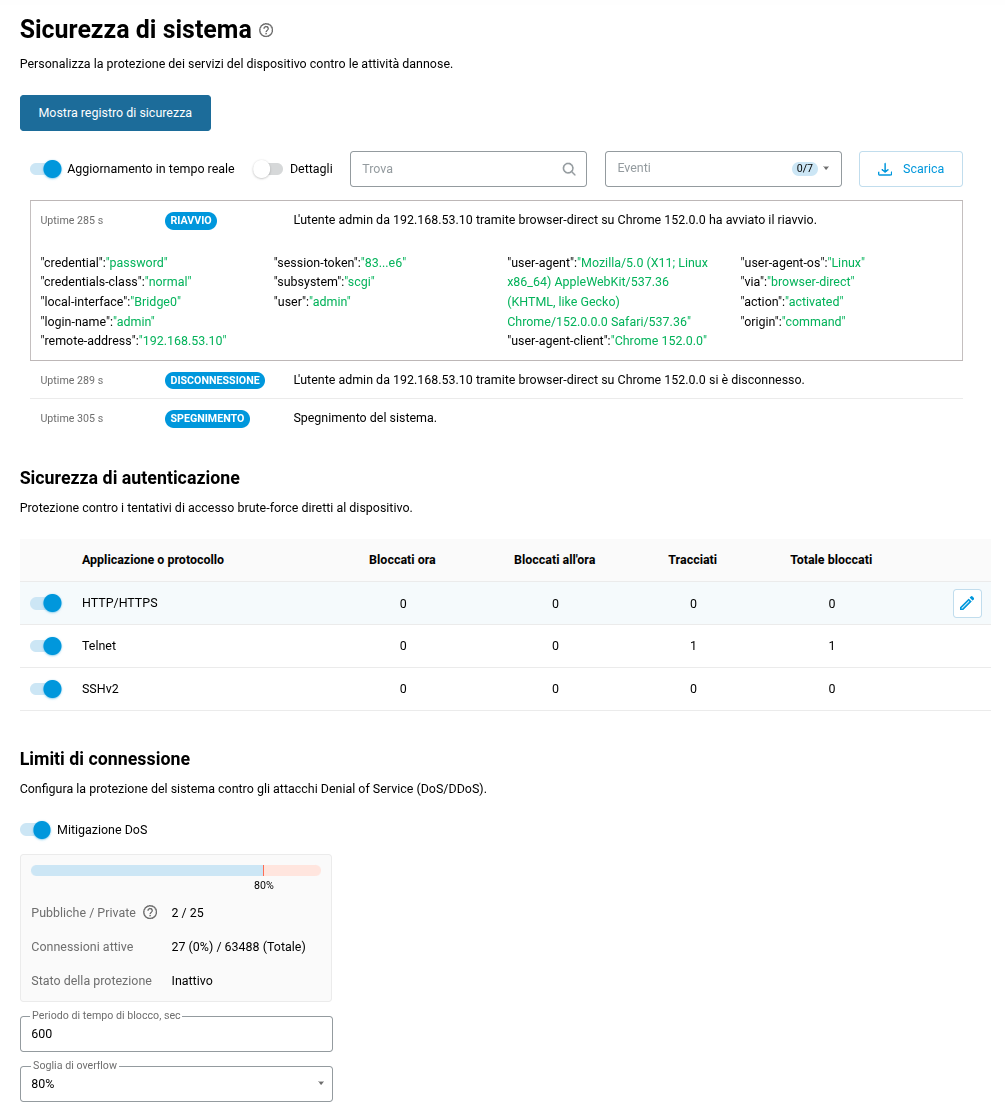
Aggiunta una pagina Sicurezza di sistema che offre la visualizzazione degli eventi di sistema in un Registro di sicurezza, impostazioni di protezione contro gli attacchi di forza bruta per i servizi di rete e controlli di mitigazione degli attacchi DoS. [NWI-5104]
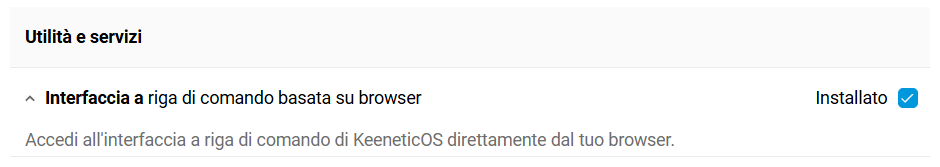
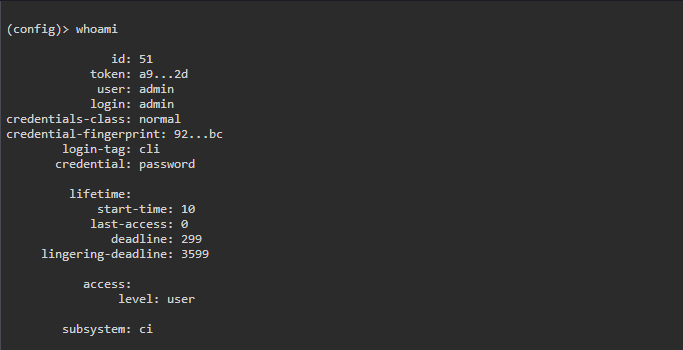
Implementata la shell di sistema a riga di comando basata sul web, accessibile dal menu a scorrimento destro dopo l'installazione del componente di sistema Interfaccia a riga di comando basata su browser. [NWI-4900]
Migliorato
Aggiornata la configurazione della suite di crittografia SSL/TLS e aggiunto il supporto ML-KEM per la crittografia post-quantistica. [NDM-4663]
Miglioramenti applicati nell'Interfaccia web.
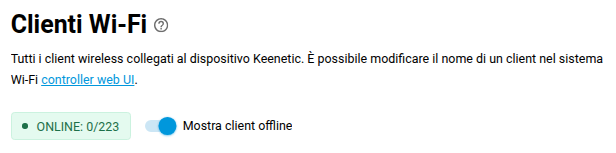
Migliorata la pagina Client sui dispositivi Extender aggiungendo un'opzione per nascondere i client offline e un suggerimento per visualizzare il conteggio dei client in base allo stato. [NWI-5051]
Aggiornato il metodo di autenticazione di sistema per la suite HTTP per rafforzare la sicurezza. [NDM-4515]
Abilitato lo scambio di chiavi post-quantico per il protocollo SSH per conformarsi al moderno standard di sicurezza. [NDM-4299]
Miglioramenti applicati nell'Interfaccia web.
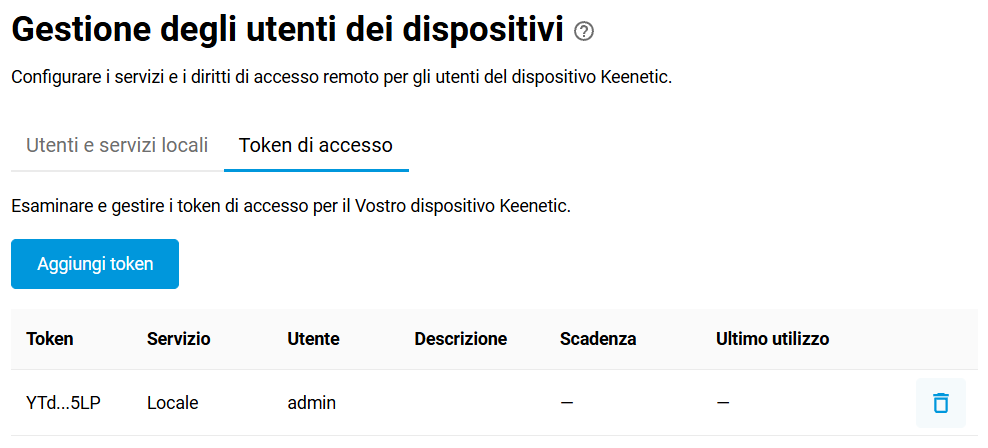
Aggiunta la visualizzazione delle informazioni sui token di accesso nella pagina Utenti e accesso. [NWI-4923]
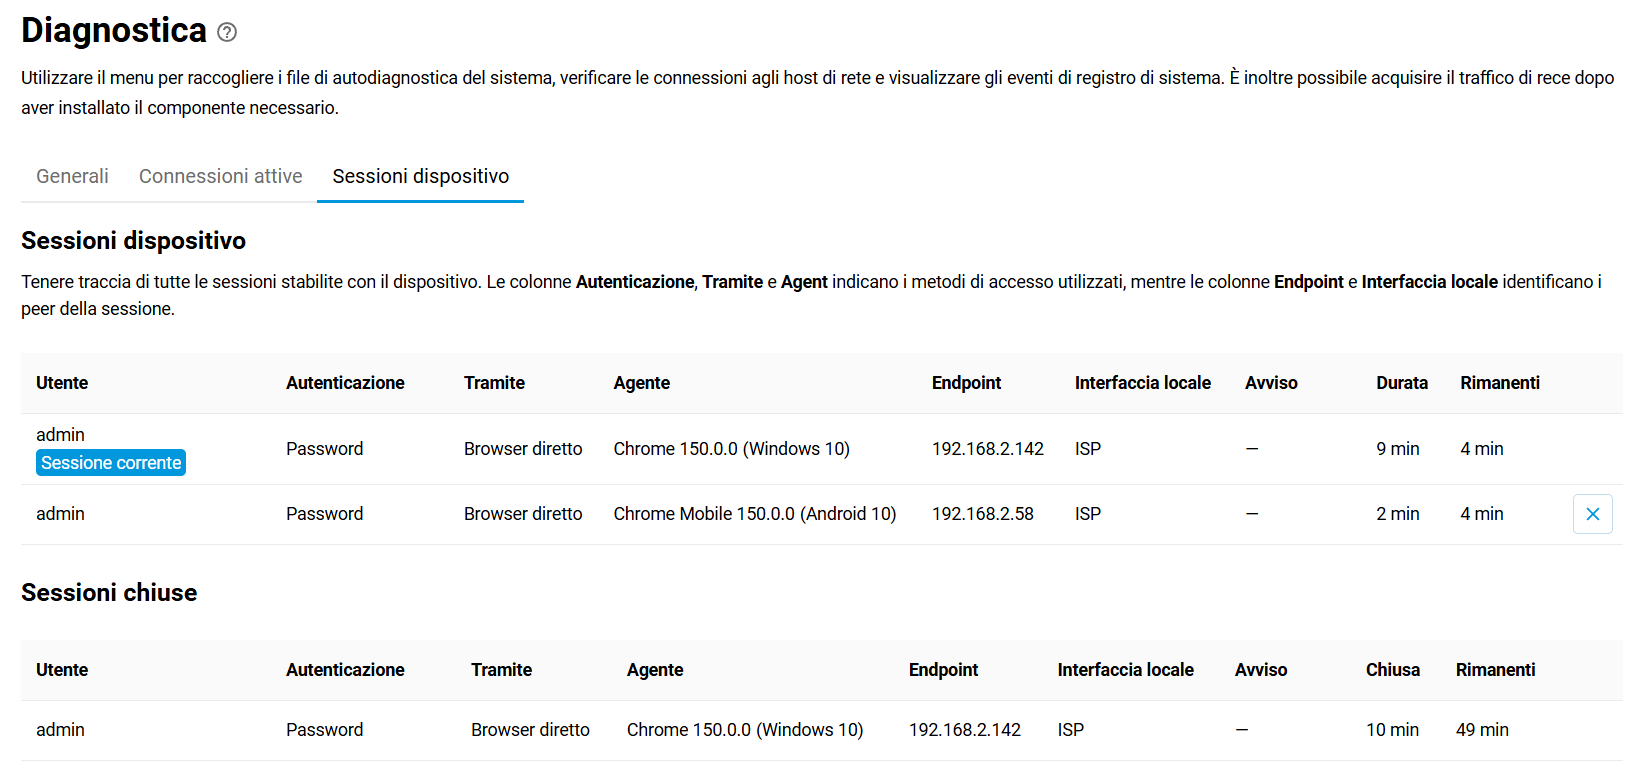
Aggiunta una scheda dedicata nella pagina Diagnostica che mostra le informazioni sulle sessioni di sistema. [NWI-4924]
Migliorato il funzionamento della pagina Controllo degli accessi wireless quando non vengono apportate modifiche all'elenco degli accessi. [SYS-1808]
Abilitata l'inclusione di segmenti senza un indirizzo IP sul nodo controller nel Sistema Wi-Fi. [NDM-4443]